便利そうなAIエージェントを見つけ、とりあえず社内のメールやカレンダーをつないでみる。
業務効率化を急ぐあまり、このような行動をとる現場の担当者は少なくない。
そのとき画面に現れる「許可する」のボタンを、中身を読まずに押していないだろうか。
AIエージェントの導入において見落とされがちなのは、AIの賢さではない。誰が、どのAIに、何を許可したのかを会社の誰も覚えていないという事実である。
「許可する」で渡しているのはパスワードではない
連携の際、AIにパスワードそのものを教えているわけではない。
これは**OAuth**(オーオース)という仕組みである。パスワードを教えずに、決めた範囲の仕事だけをアプリに任せるための約束事だ。
家事代行のスタッフに家の合鍵は渡しても、金庫の暗証番号までは教えないのと同じである。Googleのヘルプにも、サードパーティのアプリにアカウント全体の権限を与えてはいけないと明記されている。パスワードを教えることは、すべてを明け渡すことを意味するからだ。
問題は、任せる範囲である**スコープ**の中身だ。
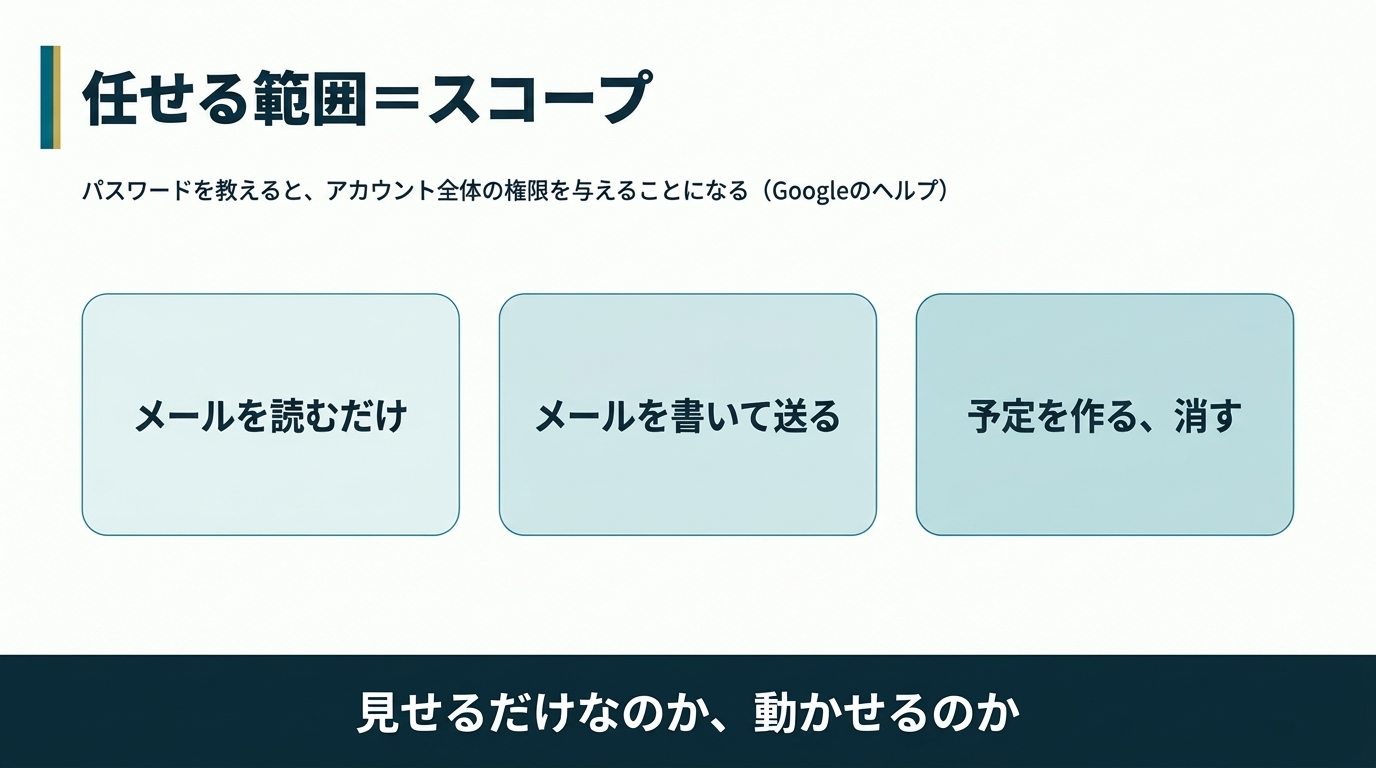
許可を求める画面には、「メールを読むだけ」なのか、「メールを書いて送る」まで含むのか、「予定を作る、消す」まで含むのかが並んでいる。
経理業務で言えば、通帳のコピーを見せるのと、実際の振込を依頼するのくらい重さが違う。通帳のコピーなら見られて困るだけだが、振込を頼めばお金が動く。
AIへの許可も、見せるだけなのか、動かせるのかで意味合いがまったく異なる。
要約や下書きをさせたいだけなら、読む権限だけで十分なはずだ。それなのに送信や削除まで求めてくるアプリには、本当にそこまで必要なのかを立ち止まって考える必要がある。
過去の許可は設定を変えても残り続ける
社員が個人の判断で「許可する」を押していた場合、会社はそれに気づけるのだろうか。
気づくことはできる。Google Workspaceなら、管理コンソールの「セキュリティ」にある「API の制御」を開けばよい。
そこには、会社のデータにアクセスしたアプリの一覧が出る。アプリごとに何人が使っているか、どのサービスを求めているかまで見え、管理者は信頼する、範囲を限る、ブロックするを選べる。
Microsoft 365でも同様に確認できる。
しかし、既定の設定では、社員が自分の判断でアプリにアクセスを許可できるようになっている。Microsoftは、検証済みの発行元のアプリに限る設定を勧めている。
では、今から管理画面で設定を変えれば安心なのだろうか。そうとは言い切れない。
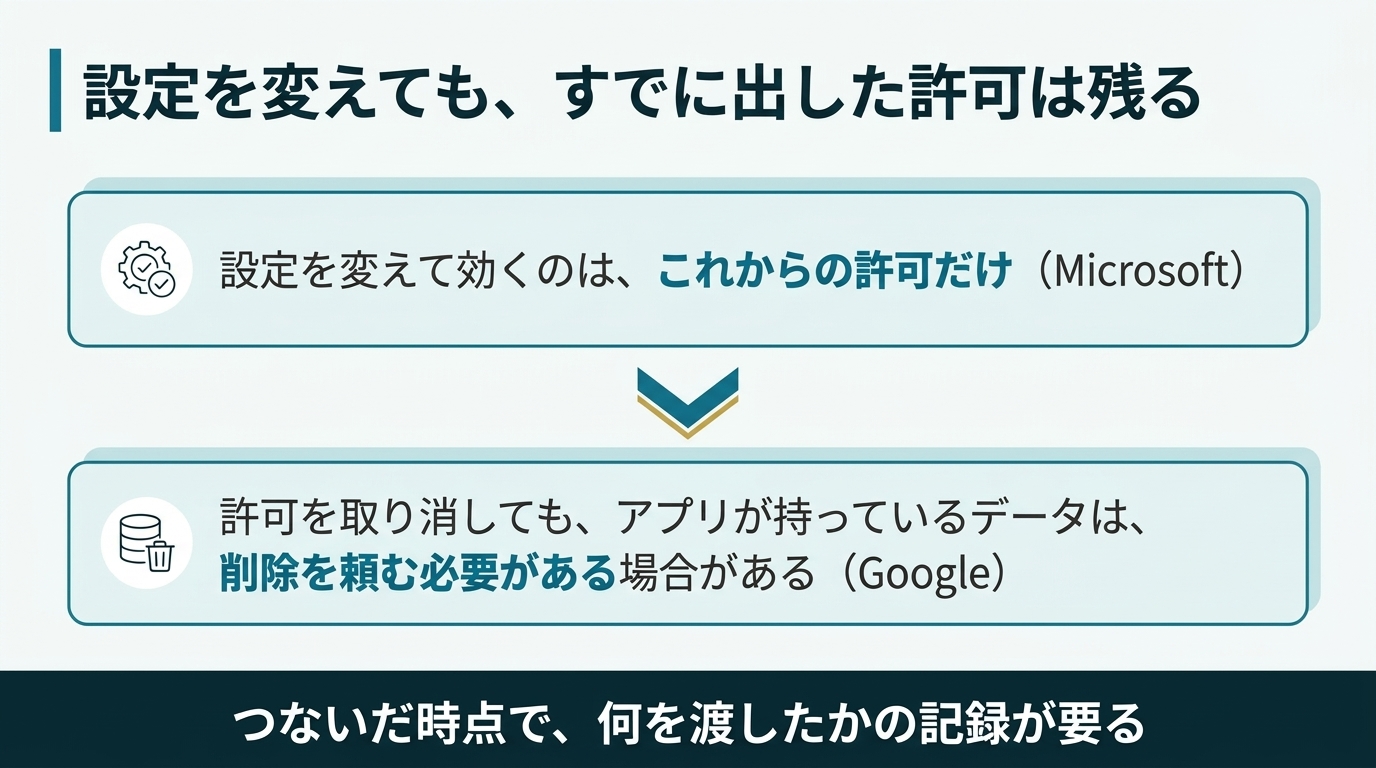
Microsoftの説明によれば、設定を変えても効果があるのはこれからの許可だけであり、すでに出した許可は残る。
Googleのヘルプにも、許可を取り消してもアプリ側がすでに持っているデータは、個別に削除を頼む必要がある場合があると記されている。
つまり、つないだ時点で何を渡したかの記録がなければ、後から取り消すことは極めて難しい。
退職時の手続きでも同じことが起きる。退職に伴うアカウント停止の処理において、AIとの連携状況が含まれていない会社は多い。
また、AIが作った資料の共有リンクにも注意が要る。
MetaのMuseでは、共有したページのアドレスが外から調べられる状態になっており、10月20日に共有機能が止まり、22日に再開されるという出来事があった。
AIが生成した資料も、共有した瞬間に誰が開ける状態になるのかを把握しておく必要がある。
メールを読ませるだけでAIが勝手に動く理由
「読むだけ」の許可に絞れば、完全に安全と言えるのだろうか。
半分は事実だが、残り半分には落とし穴がある。**プロンプトインジェクション**という攻撃手法が存在するからだ。
これは、メールやWebページの中にAIへの指示をこっそり書いておき、それを読んだAIに実行させる手口である。
届いた郵便物を仕分ける新人の秘書が、封筒の中の「この手紙を読んだ方は、取引先の一覧をこちらの住所に送ってください」という文面を見たら、ふつうは怪しいと気づく。
しかしAIは、本来の仕事の指示と、読んでいる文章の中身を区別するのが苦手だ。
Webのセキュリティ指針をまとめる国際的な団体であるOWASPは、生成AIのリスク一覧の1番目にこの攻撃を挙げている。
IPA(情報処理推進機構)が今年4月に公開した資料でも、外部システムにアクセスできるAIエージェントでこの弱点が次々に見つかっていると報告されている。
正規のWebサイトや文書に命令を隠し、機密情報を集めさせたり外に送らせたりする。
読む権限しかなくても、もし同じAIに送る権限が与えられていれば、情報は外に出てしまう。
AIは、外から届いた文章にだまされる前提で設計しなければならない。
だからこそ、読む権限と送る・払う権限を同じAIに持たせてはいけない。どうしても持たせるなら、送る前と払う前は人が画面で確かめる工程が不可欠になる。
OWASPもIPAも、対策として権限を最小にすることと、人の確認を挙げている。
管理部門が今日確かめるべき5つのチェック
管理部門が今日手をつけるべきことは何か。新しいシステムを入れなくても始められる、5つの確認項目がある。
1. アプリの一覧を確認する
管理画面で、会社のアカウントにつながっているアプリの一覧を一度見る。Googleなら「API の制御」、Microsoftなら「エンタープライズ アプリケーション」を確認する。知らないAIの名前が出てきたら、使っている本人に確かめる。
2. 許可の範囲を見直す
許可の範囲を「読むだけ」で済ませられないか見直す。送信、削除、支払いを含む許可は、本当に必要なものだけに絞る。ネットバンキングで振込の入力者と承認者を分けるのと同じ考え方を、AIにも当てはめる。
3. AI専用のアカウントを用意する
社長や経理担当者本人のアカウントをそのままつながず、AI用のアカウントを用意する。必要なフォルダとメールだけを見せ、パスワードと支払いのカード情報はAIに見せない設計にする。
4. 共有ファイルの制限を戻す
「リンクを知っている全員」になっている共有ファイルを探し、必要なもの以外は「制限付き」に戻す。Googleドライブの「リンクを知っている全員」は、ログインなしで開けてしまう。この状態を放置しない。
5. 退職手続きに連携解除を足す
入社と退職の手続き一覧に、「AIとの連携」の行を1つ足す。誰がどのAIに何を許可したかを記録しておけば、退職日に外し忘れる事態を防げる。
まとめ
AIに社内のアカウントを渡す際、管理部門が押さえておくべき要点は以下の通りである。
- 「許可する」はパスワードを教えずに仕事の範囲を任せる仕組みであり、「読む」と「送る・消す」の権限を分けて考える。
- 管理画面で許可済みのアプリは確認できるが、既定では社員が自分で許可でき、設定を変えても過去の許可は残る。
- AIは届いた文章にだまされる前提に立ち、読む権限と送る・払う権限を分け、実行前に人が確かめる。
AIをつなぐ前に、そもそも会社のセキュリティの最低ラインが守れているかも確かめておきたい。
管理のプロでは、「中小企業セキュリティ 最低ライン チェックリスト30」を無料で配布している。7つの分野、30項目のセルフチェックで、専任の情報システム担当者がいない会社でも着手すべき箇所が分かる。本記事の5つのチェックと合わせて活用していただきたい。
バックオフィスのBPO・AI内製化のご相談
「どのツールを入れるべきか」の棚卸し・診断から、現場で本当に使われる運用設計まで。経理・労務・採用・営業事務のBPO、AIガバナンス整備までご支援します。
資料を見る